Qeydiyyat və hesab təhlükəsizliyi
Binance hesab təhlükəsizliyi: qurulmalı 7 vacib ayar
Binance hesab təhlükəsizliyi üçün passkey, authenticator 2FA, cihaz nəzarəti, fişinq əleyhinə kod, çıxarış ağ siyahısı və API ayarları.
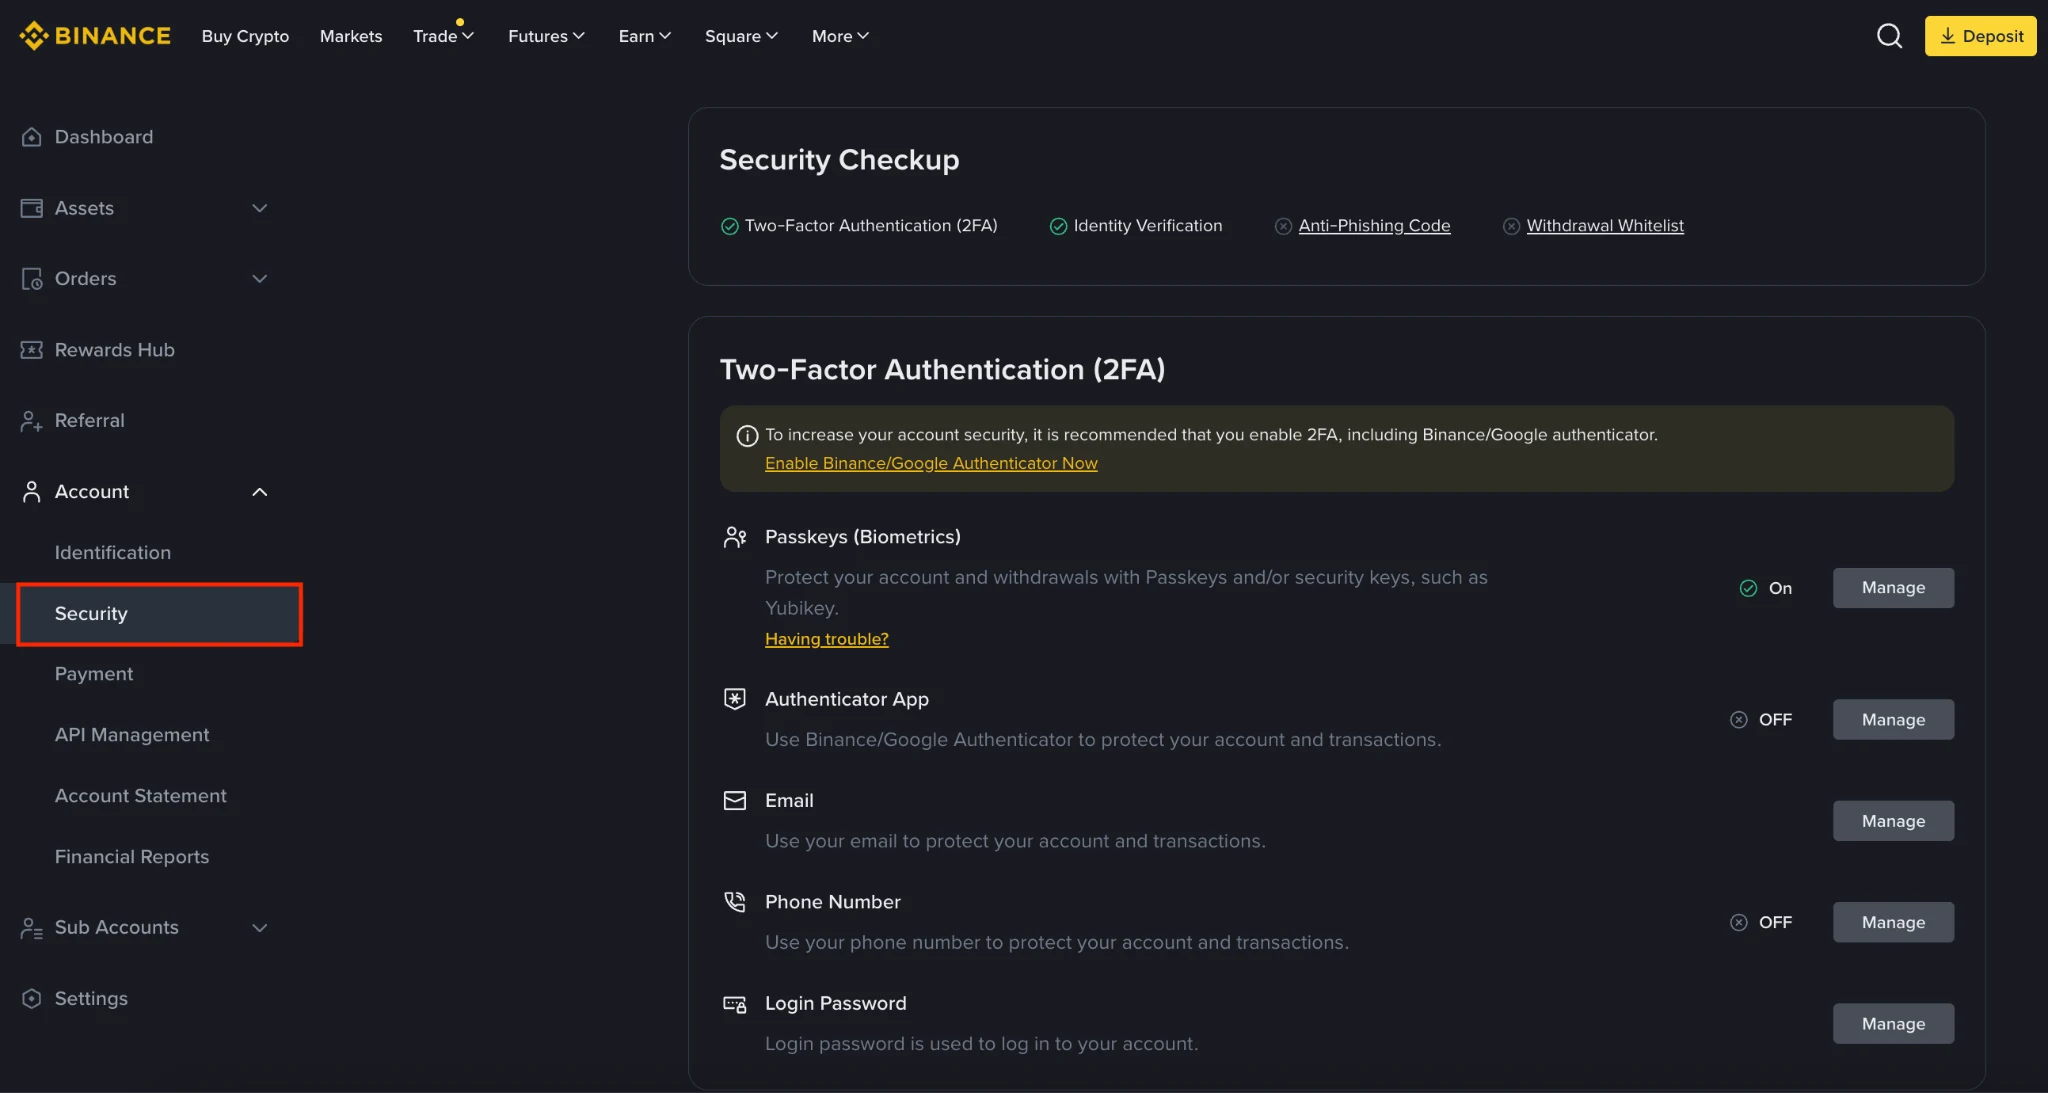
Şəkil: Binance hesab təhlükəsizliyi üzrə real rəsmi interfeys nümunəsi.
Binance hesab təhlükəsizliyi yalnız çətin parol seçməkdən ibarət deyil. Hücum edən şəxs parolu oğurlaya, e-poçtu ələ keçirə, aktiv sessiyadan istifadə edə və ya icazəsi geniş API açarı tapa bilər. Buna görə hesabı bir-birini tamamlayan müdafiə qatları ilə qorumaq lazımdır.
Ən böyük riskə hansı ayar cavab verir?
| Risk | Əsas müdafiə | Nəyi tam həll etmir? |
|---|---|---|
| Parol saxta səhifəyə yazılır | Passkey və ya təhlükəsizlik açarı | Artıq açıq qalmış sessiyanı |
| Parol başqa xidmətdən sızır | Unikal parol və parol meneceri | E-poçtun ələ keçirilməsini |
| SIM kart başqa şəxsə keçirilir | Authenticator və ya fiziki təhlükəsizlik açarı | Cihazdakı zərərli proqramı |
| Saxta Binance məktubu gəlir | Fişinq əleyhinə kod | Sosial şəbəkə və telefon fırıldağını |
| Hesab açıq cihazda qalır | Cihaz və sessiya nəzarəti | Oğurlanmış təsdiq kodunu |
| Naməlum ünvana pul çıxarılır | Çıxarış ünvanlarının ağ siyahısı | Səhv şəbəkə seçimini |
| Bot və ya xidmət açarı sızır | Minimum API icazəsi və IP məhdudiyyəti | Hesaba birbaşa girişi |
Heç bir ayar təkbaşına kifayət etmir. Yeddi addımı prioritet sırası ilə qurmaq daha praktikdir.
1. Passkey yaradın
Passkey cihazın biometrik təsdiqindən, ekran kilidindən və ya uyğun təhlükəsizlik açarından istifadə edə bilər. İstifadəçi saxta səhifədə parol yazmadığı üçün klassik fişinq riskini azaldır. Hesabınızdakı Security bölməsində passkey seçimi görünürsə, gündəlik istifadə etdiyiniz və ekran kilidi ilə qorunan cihazda qurun.
Passkey-i yaratmazdan əvvəl bərpa planını düşünün. Telefon itərsə hansı etibarlı cihazın və hansı hesab bərpa üsulunun qalacağını bilin. Ortaq kompüterdə və ya başqa şəxsin biometrik məlumatının qeydiyyatda olduğu cihazda passkey yaratmayın.
2. Authenticator və ya təhlükəsizlik açarı əlavə edin
SMS təsdiqi heç bir ikinci faktordan yaxşıdır, lakin SIM dəyişdirmə və telefon operatoru hesabının ələ keçirilməsi kimi risklərə açıqdır. TOTP authenticator tətbiqi və ya fiziki təhlükəsizlik açarı uzaqdan hücuma qarşı daha güclü seçim ola bilər.
Authenticator qurarkən verilən bərpa açarını bulud foto qalereyasında ekran görüntüsü kimi saxlamayın. Oflayn, yalnız sizin çata bildiyiniz yerdə qoruyun. Yeni telefona keçməzdən əvvəl 2FA bərpasını planlaşdırın; köhnə telefonu silməzdən qabaq yeni üsulun işlədiyini yoxlayın.
3. Binance və e-poçt üçün ayrı parollar istifadə edin
Binance parolu başqa saytda işlədilməməlidir. Uzun, təsadüfi parolu etibarlı parol menecerində saxlamaq həm təkrar istifadəni, həm də yadda qalan sadə parol seçmək məcburiyyətini azaldır.
E-poçt hesabı Binance təhlükəsizliyinin bir hissəsidir: yeni cihaz, parol bərpası və çıxarış ünvanı kimi əməliyyatlar e-poçtla əlaqələndirilə bilər. E-poçtda da unikal parol və 2FA qurun. Naməlum yönləndirmə qaydalarını, bərpa ünvanını və aktiv sessiyaları vaxtaşırı yoxlayın.
4. Fişinq əleyhinə kod (Anti-Phishing Code) təyin edin
Binance-in anti-phishing code funksiyasında yalnız sizin bildiyiniz qısa ifadə seçilir. Uyğun Binance məktublarında bu kodun görünməsi məktubu ayırmaq üçün əlavə siqnal yaradır. Kodu parolla, istifadəçi adı ilə və ya sosial şəbəkədə yazdığınız ifadə ilə eyni etməyin.
Kodun görünməsi məktubdakı hər tələbin avtomatik təhlükəsiz olduğu demək deyil. Gözləmədiyiniz giriş, kod paylaşmaq və ya pul göndərmək tələbi gəlirsə, məktubdakı düymədən istifadə etmədən hesab vəziyyətini tətbiqdən yoxlayın.
5. Cihazları, sessiyaları və hesab fəaliyyətini yoxlayın
Security bölməsində tanımadığınız cihazı və artıq istifadə etmədiyiniz sessiyanı silin. Cihaz adı təkbaşına kifayət etmir: giriş vaxtını, təxmini məkanı və öz fəaliyyətinizlə uyğunluğunu birlikdə qiymətləndirin. VPN və mobil şəbəkə məkan göstəricisini dəyişə bilər, buna görə şübhəni bir siqnala əsasən deyil, bir neçə məlumatla araşdırın.
İctimai və ortaq kompüterdə hesab açmamaq daha təhlükəsizdir. Məcbur qaldıqda parolun saxlanmasına icazə verməyin və işi bitirəndə sessiyanı bağlayın. Brauzer əlavələri hesab səhifəsindəki məlumatı oxuya bildiyi üçün lazımsız əlavələri silin.
6. Çıxarış ünvanlarının ağ siyahısını qurun
Vəsaiti adətən sabit sayda öz cüzdanınıza göndərirsinizsə, ünvan ağ siyahısı naməlum ünvana çıxarış riskini azalda bilər. Ünvan əlavə edərkən üç məlumatı ayrıca yoxlayın:
- kriptoaktiv və seçilən blokçeyn şəbəkəsi;
- simvolların əvvəlindən və sonundan bir neçə hissə deyil, tam ünvan;
- qəbul edən platforma memo və ya tag tələb edirsə həmin məlumat.
Yeni ünvana ilk köçürmədə kiçik test məbləği istifadə etmək əməliyyat səhvini erkən aşkar etməyə kömək edə bilər. Təhlükəsizlik ayarı dəyişdikdən və ya yeni ünvan əlavə edildikdən sonra platforma gözləmə müddəti göstərə bilər; onu keçməyə çalışmayın və hesab ekranındakı cari qaydanı əsas götürün.
7. API açarlarını minimum səlahiyyətlə saxlayın
API-dən istifadə etmirsinizsə açar yaratmayın. Bot və ya portfel xidməti üçün açar lazımdırsa, yalnız funksiyanın tələb etdiyi icazələri aktiv edin. Pul çıxarma icazəsini ehtiyac olmadan açmayın, mümkün olduqda etibarlı IP siyahısı tətbiq edin və açarı brauzer əlavəsinə, açıq kod deposuna, söhbətə və ekran görüntüsünə yerləşdirməyin.
Xidmətdən istifadəni dayandırdıqda açarı silin. Açarın sızdığından şübhələnirsinizsə sadəcə parolu dəyişmək kifayət etməyə bilər; açarı ləğv edib hesab fəaliyyətini yoxlayın.
İlk 15 dəqiqədə hansı sıra ilə qurmaq olar?
- Binance və e-poçt parollarının unikal olduğunu yoxlayın.
- Passkey və ya authenticator 2FA qurun.
- Bərpa açarını təhlükəsiz oflayn yerdə saxlayın.
- Fişinq əleyhinə kod yaradın.
- Cihazlar və aktiv sessiyalar siyahısını təmizləyin.
- Daimi çıxarış ünvanlarınız varsa ağ siyahını qiymətləndirin.
- API açarlarını və qoşulmuş xidmətləri audit edin.
Bu siyahıda “15 dəqiqə” sərt müddət deyil. Bərpa açarını və çıxarış ünvanını tələsik qeyd etməkdənsə, hər məlumatı iki dəfə yoxlamaq daha vacibdir.
Aylıq təhlükəsizlik yoxlaması
- Cihaz və sessiya siyahısında tanımadığınız giriş varmı?
- E-poçtda naməlum yönləndirmə və bərpa üsulu əlavə olunubmu?
- Artıq istifadə etmədiyiniz API açarı və qoşulmuş tətbiq qalıbmı?
- Çıxarış ağ siyahısında köhnə və ya səhv ünvan varmı?
- 2FA bərpa planı telefondan asılı qalmadan işləyirmi?
- Hesab bildirişləri sizin etdiyiniz əməliyyatlarla uyğun gəlirmi?
Hesabın ələ keçirildiyindən şübhələnəndə
Təmiz və etibarlı cihazdan hərəkət edin. Əvvəl e-poçt hesabının parolunu və sessiyalarını qoruyun, sonra Binance parolunu dəyişin. Tanımadığınız Binance sessiyalarını, cihazları və API açarlarını ləğv edin. Hesabdakı bütün cüzdan, sifariş və çıxarış tarixçələrini yoxlayın.
Şübhəli əməliyyat görürsünüzsə vaxtı, aktivin adını, məbləği, şəbəkəni və əməliyyat ID-sini qeyd edin. Hesab daxilindəki rəsmi dəstək kanalına müraciət edin. Sübut üçün ekran görüntüsü saxlayarkən e-poçt, telefon, hesab ID-si, QR kodu və digər həssas məlumatı örtün.
Uzaqdan idarəetmə proqramı quraşdırmısınızsa yalnız parol dəyişmək yetərli deyil. Cihazı şəbəkədən ayırın, proqramı silin, təhlükəsizlik yoxlaması aparın və parolları başqa təmiz cihazdan dəyişin.
Tez-tez verilən suallar
SMS 2FA kifayətdirmi?
SMS 2FA heç bir ikinci faktordan yaxşıdır, lakin SIM dəyişdirmə riskinə görə authenticator və ya təhlükəsizlik açarı daha güclü seçim ola bilər. Hesabınızdakı mövcud üsulları və öz bərpa imkanınızı birlikdə qiymətləndirin.
Passkey parolu tam əvəz edir?
Bu, hesabın və cihazın cari giriş axınından asılıdır. Passkey fişinqə qarşı güclü qatdır, amma e-poçt, aktiv sessiya və bərpa prosesini ayrıca qorumaq yenə vacibdir.
Pul çıxarma gözləməsi xətadırmı?
Parol və təhlükəsizlik ayarlarının dəyişdirilməsindən sonra müvəqqəti məhdudiyyət göstərilə bilər. Dəqiq müddət üçün hesabınızdakı cari bildirişi əsas götürün; “məhdudiyyəti açmaq” adı ilə yazan şəxslərə kod və pul göndərməyin.
Rəsmi mənbələr
Təhlükəsizlik qeydi: Heç kimə parol, birdəfəlik kod, bərpa açarı, seed phrase və private key göndərməyin. Şübhəli fəaliyyət zamanı hesabı özünüz açdığınız tətbiqdaxili dəstək kanalından qoruyun.